Bezpečný e-mail hosting pro firmy: jak poznat kvalitní službu
Krátká odpověď: bezpečný e-mail hosting poznáte podle vynutitelného vícefaktorového ověření, kvalitního antispamu a antiviru, podpory SPF, DKIM a DMARC, přehledu přihlášení a snadné obnovy smazaných zpráv. Bez správného nastavení a jasných interních pravidel vás ani nejlepší služba neochrání.
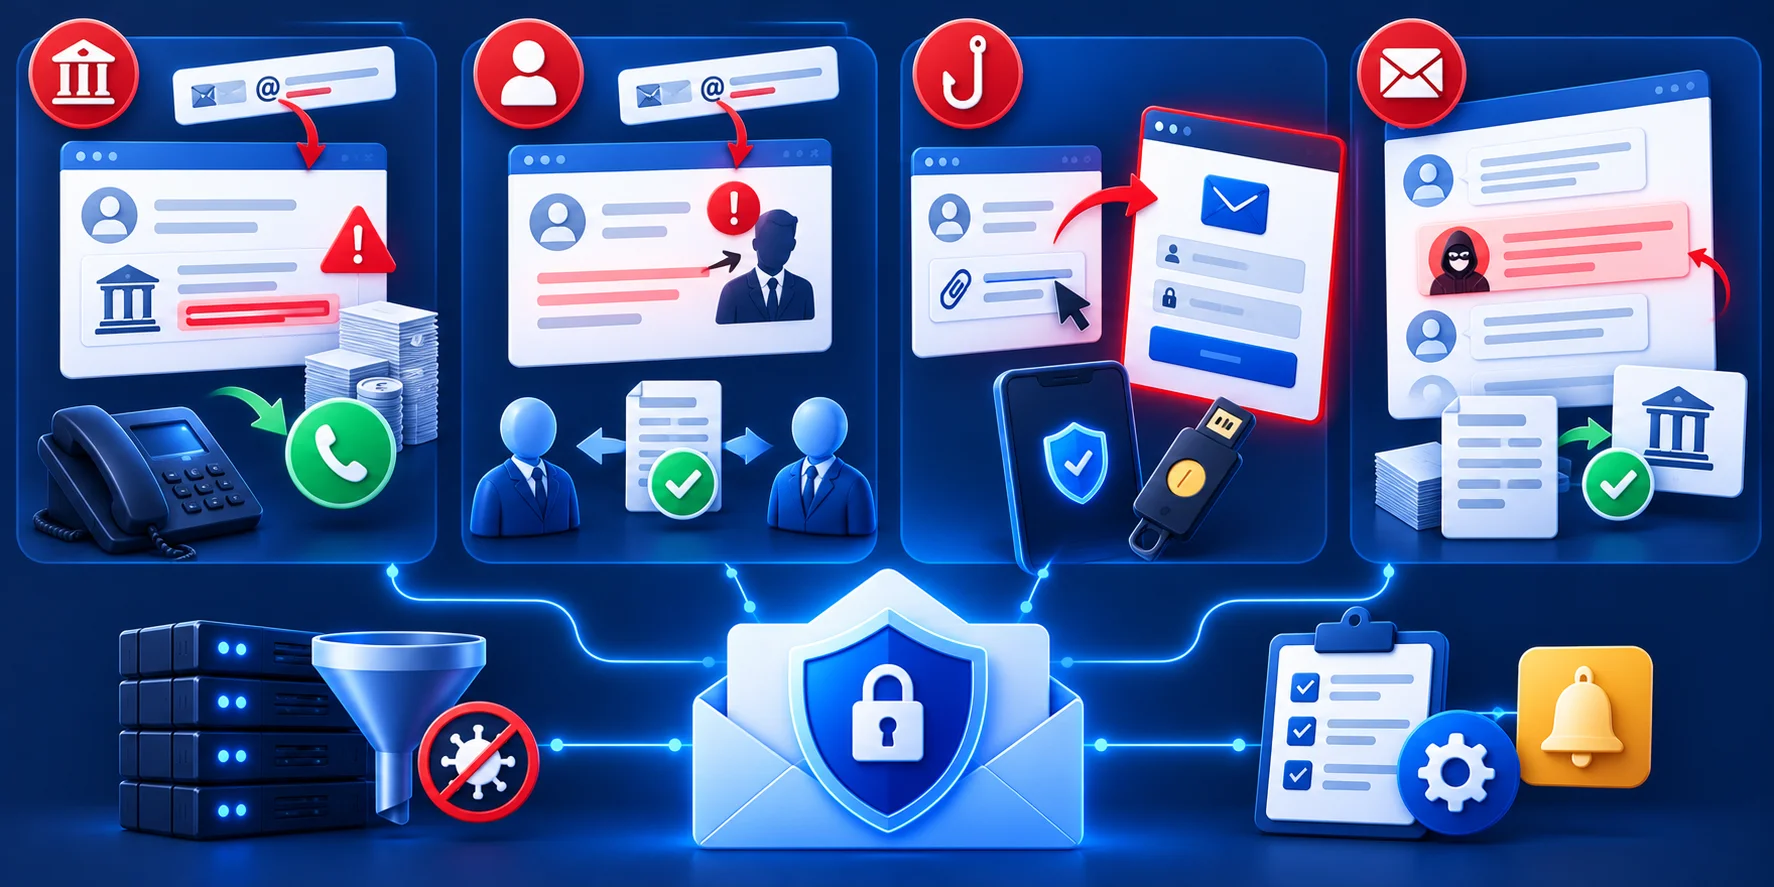
Útoky na firemní poštu dnes málokdy začínají virem. Častěji jde o podvržené faktury, falešné přihlašovací stránky a převzaté schránky dodavatelů. Ukazujeme proto rizika na čtyřech konkrétních B2B situacích, které se týkají i firem s deseti zaměstnanci, vysvětlujeme, které funkce mají smysl, a dáváme tabulku, podle které porovnáte nabídky poskytovatelů i bez hlubokých technických znalostí.
Nejčastější rizika firemní pošty
Změna bankovního účtu dodavatele. Účetní dostane e-mail „od dodavatele“ z domény lišící se jedním znakem s oznámením nového účtu. Technika podvod nezachytí; zastaví ho jen pravidlo ověřit každou změnu účtu telefonem na známé číslo.
Podvod „jménem jednatele“. Zpráva z cizí adresy s podpisem ředitele žádá urgentní platbu. Pomůže štítek externího odesílatele a schvalování plateb dvěma lidmi.
Falešná přihlašovací stránka. Odkaz na „sdílený dokument“ vede na kopii přihlášení k poště. Běžné MFA pomůže, odolnější jsou bezpečnostní klíče, které na podvržené stránce nefungují.
Napadená schránka partnera. Útočník odpovídá ve skutečném vlákně ze skutečné adresy, takže SPF i DKIM projdou. Rozhodující je opět proces ověřování plateb.
Společné mají jedno: technika snižuje počet podvodných zpráv, ale poslední pojistkou je jasné interní pravidlo. Proto u výběru služby hodnoťte nejen filtry, ale i to, jak snadno nastavíte varování a schvalování.
Bezpečnostní funkce, které se vyplatí
Devět funkcí, které by měl mít každý firemní e-mail hosting:
- Vynutitelné MFA. Administrátor musí umět vícefaktorové ověření zapnout povinně pro všechny. Pro správce a účetní zvažte bezpečnostní klíče FIDO2, které odolají i falešné přihlašovací stránce.
- Filtrování spamu a phishingu. Kvalitní filtr hodnotí odesílatele, odkazy i obsah a podezřelé zprávy přesouvá do karantény. Důležité je, aby administrátor viděl, co filtr zachytil, a mohl pravidla upravit.
- Antivirová kontrola příloh. Přílohy se kontrolují před doručením, ideálně i v izolovaném prostředí. Zablokujte rizikové typy souborů, například spustitelné soubory a dokumenty s makry, které firma běžně nepotřebuje.
- Označení externích odesílatelů. Viditelný štítek „externí“ u zpráv zvenčí pomáhá odhalit podvodníka, který se vydává za jednatele. Je to levné opatření, které funguje bez školení.
- Podpora SPF, DKIM a DMARC. Služba musí umožnit podepisovat poštu klíčem vaší domény a zveřejnit správný SPF. Teprve pak má smysl DMARC, který chrání vaši doménu před podvržením.
- Přehled přihlášení a upozornění. Logy ukazují přihlášení z neobvyklých zemí nebo zařízení. Upozornění na podezřelou aktivitu zkrátí dobu, po kterou útočník ve schránce nepozorovaně čte korespondenci.
- Kontrola pravidel a přesměrování. Útočníci po převzetí účtu často vytvoří skryté pravidlo, které přeposílá faktury ven. Možnost zakázat automatické přeposílání mimo doménu je proto velmi cenná.
- Obnova smazaných položek. Uživatel nebo administrátor by měl umět obnovit smazané zprávy bez žádosti na podporu. Ověřte, po kolik dní je obnova možná a zda pokrývá i vysypaný koš.
- Šifrovaný přenos a úložiště. TLS na všech protokolech je minimum. U citlivé komunikace zvažte službu, která umožní koncové šifrování nebo zabezpečené odeslání zprávy s heslem.
MFA, antispam a antivir
Tyto funkce chrání uživatele a jejich účty. Rozhoduje, zda jdou vynutit centrálně pro celou firmu, zda administrátor vidí karanténu a historii přihlášení a zda je lze zapnout bez příplatku za vyšší tarif. Podle tabulky si u každé nabídky ověřte minimum:
| Funkce | Minimální požadavek | Úroveň ochrany | Jak ověřit |
|---|---|---|---|
| Vícefaktorové ověření (MFA) | Dostupné všem uživatelům a vynutitelné adminem | Vysoká proti krádeži hesla | V administraci vynuťte MFA pro testovací účet |
| Antispam a antivir | Kontrola příchozí pošty a příloh, karanténa | Střední až vysoká | Dokumentace služby, přístup ke karanténě |
| SPF | Jediný TXT záznam se všemi odesílajícími službami | Základní | DNS dotaz na TXT záznam domény |
| DKIM | Podpis odchozí pošty klíčem vaší domény | Střední | Hlavička DKIM-Signature s d=vaše doména |
| DMARC | Záznam _dmarc s reporty, postupně quarantine/reject | Vysoká proti podvržení domény | TXT záznam _dmarc.example.cz a příchozí reporty |
| Logy přihlášení | Historie přihlášení dostupná adminovi | Detekce incidentu | Najděte vlastní přihlášení v administraci |
| Obnova smazaných položek | Samoobsluha bez žádosti na podporu | Dostupnost dat | Smažte a obnovte testovací zprávu |
Zabezpečení domény: SPF, DKIM, DMARC
Tyto záznamy chrání vaši doménu. Začněte DMARC v režimu p=none, sledujte reporty a po odladění všech odesílajících služeb přejděte na quarantine či reject. Postup nastavení najdete v návodu e-mail na vlastní doméně krok za krokem.
Ochrana dat a obnovení po incidentu
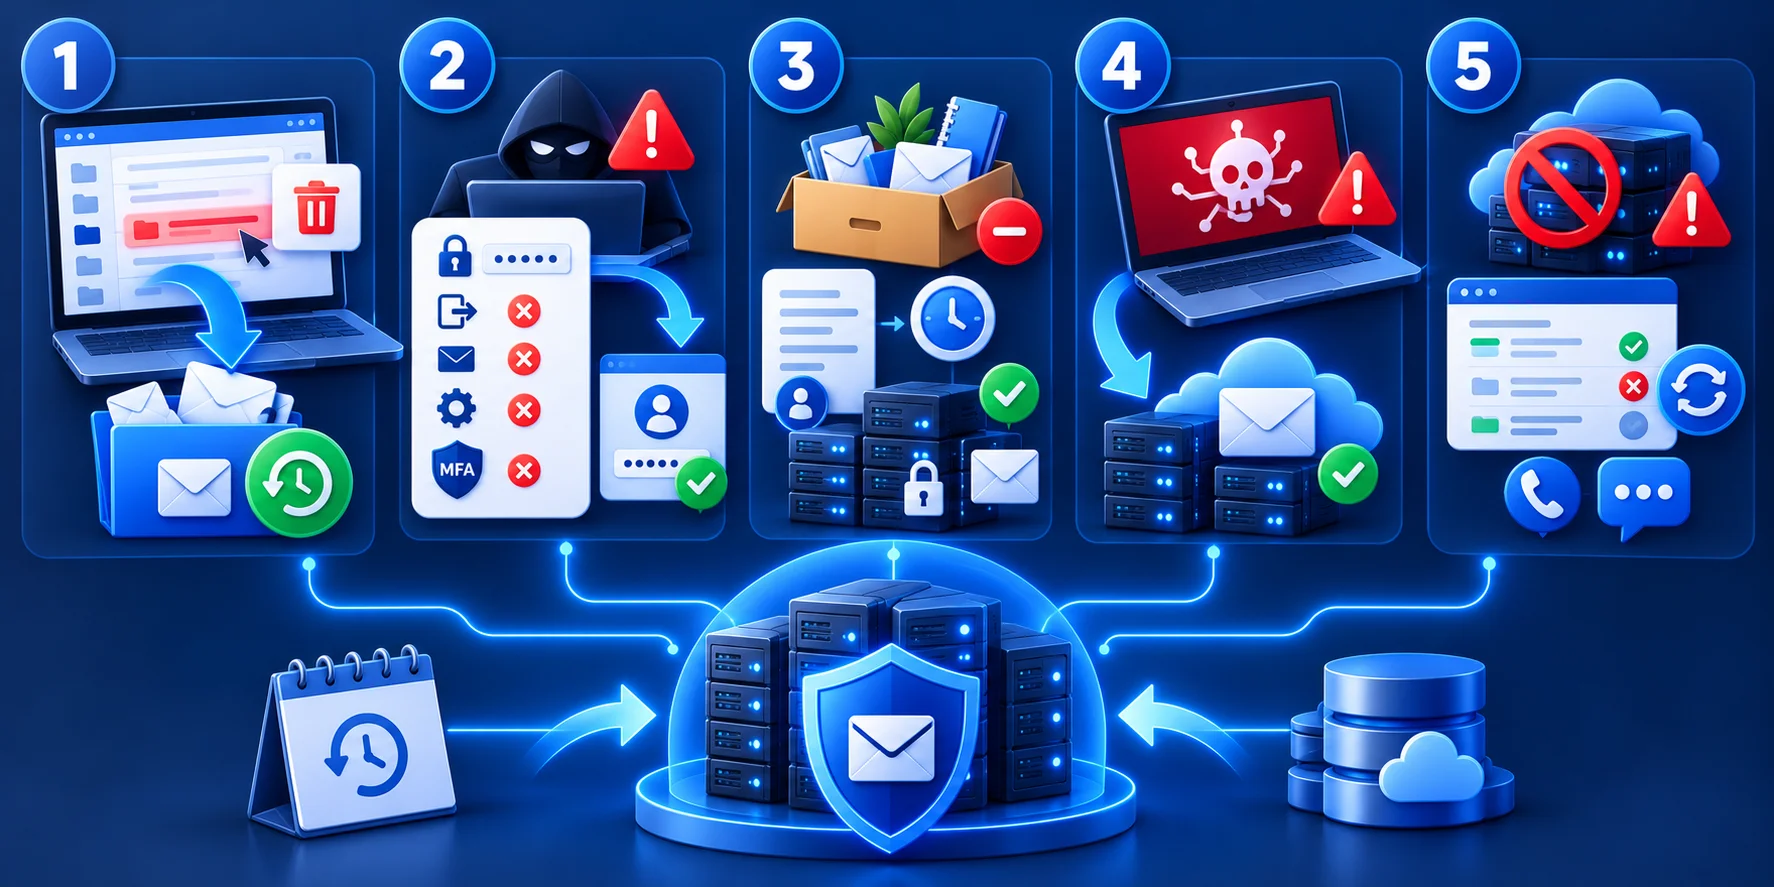
Bezpečnost je i schopnost vrátit se do provozu. Pět scénářů obnovy:
- Uživatel smazal složku. Nejčastější situace. Obnovte data z koše nebo funkcí obnovy smazaných položek; pokud lhůta uplynula, požádejte o obnovu ze zálohy a zjistěte, zda je zpoplatněná.
- Převzatý účet. Okamžitě změňte heslo, odhlaste všechny aktivní relace, zkontrolujte pravidla, přesměrování a registrované MFA metody. Poté projděte odeslanou poštu a informujte partnery, kterým útočník psal.
- Odcházející zaměstnanec maže poštu. Pomůže retenční pravidlo nebo funkce uchování dat, které smazání na straně uživatele nepropíše do archivu. Nastavte ho dřív, než je potřeba, ne až při výpovědi.
- Ransomware na počítači. Pošta uložená na serveru poskytovatele obvykle zůstává nedotčena, ohrožené jsou hlavně lokální archivy a exporty. Po vyčištění zařízení se schránka znovu synchronizuje ze serveru.
- Výpadek poskytovatele. Sledujte stavovou stránku služby a mějte domluvený náhradní komunikační kanál. Odesílající servery zprávy obvykle nějakou dobu opakovaně doručují, takže krátký výpadek poštu neztratí.
Jak porovnat nabídky
Ke každé nabídce vyplňte tabulku výše: co chybí, je skrytý náklad nebo riziko. Ceny a parametry tarifů srovnáváme na hlavní stránce firemní e-mail hosting; pokud zpracováváte citlivé údaje, projděte také otázky ke GDPR compliant e-mail hostingu.
Komu průvodce pomůže
- Firmám, které platí faktury na základě e-mailů
- Týmům se sdílenými schránkami a více administrátory
- Firmám po bezpečnostním incidentu
Kde nestačí
- Těm, kdo hledají jediný produkt bez procesní změny
- Jako náhrada bezpečnostního auditu
- Jednotlivcům s osobní poštou
Rychlé rozhodnutí
- A: malý tým bez IT → služba s jednoduchým vynucením MFA a antispamem v ceně
- B: firma s účetní agendou a platbami → plus štítky externích zpráv, logy a DMARC
- C: citlivá komunikace → plus koncové šifrování a bezpečnostní klíče
Modelový případ: falešná faktura na 180 000 Kč
Účetní obdrží fakturu s „novým“ účtem z domény dodavatele s jedním odlišným písmenem. Zpráva projde SPF i DKIM, protože doména útočníka je nastavená správně. Štítek externího odesílatele vzbudí pochybnost, interní pravidlo vyžaduje telefonické ověření a platba se zastaví. Částka je ilustrativní.
Porovnejte bezpečnostní funkce v dokumentaci zvoleného poskytovatele.
Výchozí zabezpečení Microsoft 365Pokud preferujete českou podporu a doložitelnou lokalitu dat, pokračujte přehledem e-mail hosting v ČR.
Shrnutí
Bezpečný e-mail hosting kombinuje vynutitelné MFA, filtrování, SPF, DKIM a DMARC, logy a snadnou obnovu dat. Proti falešným fakturám ale nejvíc pomáhá jednoduchý proces ověření plateb.
FAQ
Stačí silné heslo, když nemám MFA?
Nestačí. Hesla unikají z jiných služeb, kde je lidé použili znovu, a phishing je dokáže vylákat i od opatrných uživatelů. Vícefaktorové ověření zastaví většinu útoků s ukradeným heslem. Pro administrátory a účetní jsou nejodolnější hardwarové bezpečnostní klíče.
Ochrání DMARC firmu před falešnou fakturou?
Jen částečně. DMARC brání podvržení přesně vaší domény, nezastaví ale podobně vypadající doménu ani zprávu odeslanou z napadené schránky skutečného dodavatele či zákazníka. Proti falešným fakturám proto pomáhá hlavně ověření změny účtu telefonem na známé číslo.
Jak poznám, že je moje schránka napadená?
Varovné signály jsou odpovědi na zprávy, které jste neposlali, neznámá pravidla nebo přesměrování, přihlášení z cizích zemí, nové registrované MFA metody a zprávy mizející z doručené pošty. Okamžitě změňte heslo, odhlaste relace a zkontrolujte nastavení schránky.
Je český poskytovatel bezpečnější než zahraniční?
Národnost poskytovatele o bezpečnosti nevypovídá. Rozhodují dostupné funkce, tedy vynutitelné MFA, filtrování, logy a obnova dat, a to, jak je skutečně nastavíte. Česká služba může nabídnout výhodu v podpoře v češtině a v doložené lokalitě dat.
Má smysl školit zaměstnance proti phishingu?
Ano, pokud je školení krátké, opakované a založené na reálných příkladech z vaší firmy, například falešné faktuře nebo žádosti o změnu účtu. Školení nenahradí technická opatření, ale naučí lidi zastavit se a ověřit neobvyklý požadavek dřív, než kliknou nebo zaplatí.