E-mail na vlastní doméně: hosting a nastavení krok za krokem
Krátká odpověď: e-mail hosting na vlastní doméně spustíte v osmi krocích: ověříte doménu, založíte schránky, přepnete MX a nastavíte SPF, DKIM a DMARC. Hodnoty záznamů vždy berte z dokumentace svého poskytovatele, nikdy z obecných návodů.
Adresa [email protected] působí důvěryhodněji než bezplatná schránka a firma ji ovládá i po odchodu zaměstnance. Tento návod popisuje postup obecně, bez vymyšlených hodnot DNS: v příkladech používáme doménu example.cz a zástupné texty. Postup platí pro většinu služeb, od českého mailhostingu po Microsoft 365 a Google Workspace, a zvládne ho i správce bez hlubokých znalostí DNS.
Co potřebujete před spuštěním
Potřebujete registrovanou doménu, přístup ke správě jejích DNS záznamů, seznam lidí a sdílených adres a zvolenou službu. Pokud už na doméně běží pošta, sepište si stávající MX, SPF a nastavení klientů, abyste se mohli vrátit. Naplánujte přepnutí na dobu s nízkým provozem, například na pátek odpoledne.
Výběr e-mailového hostingu
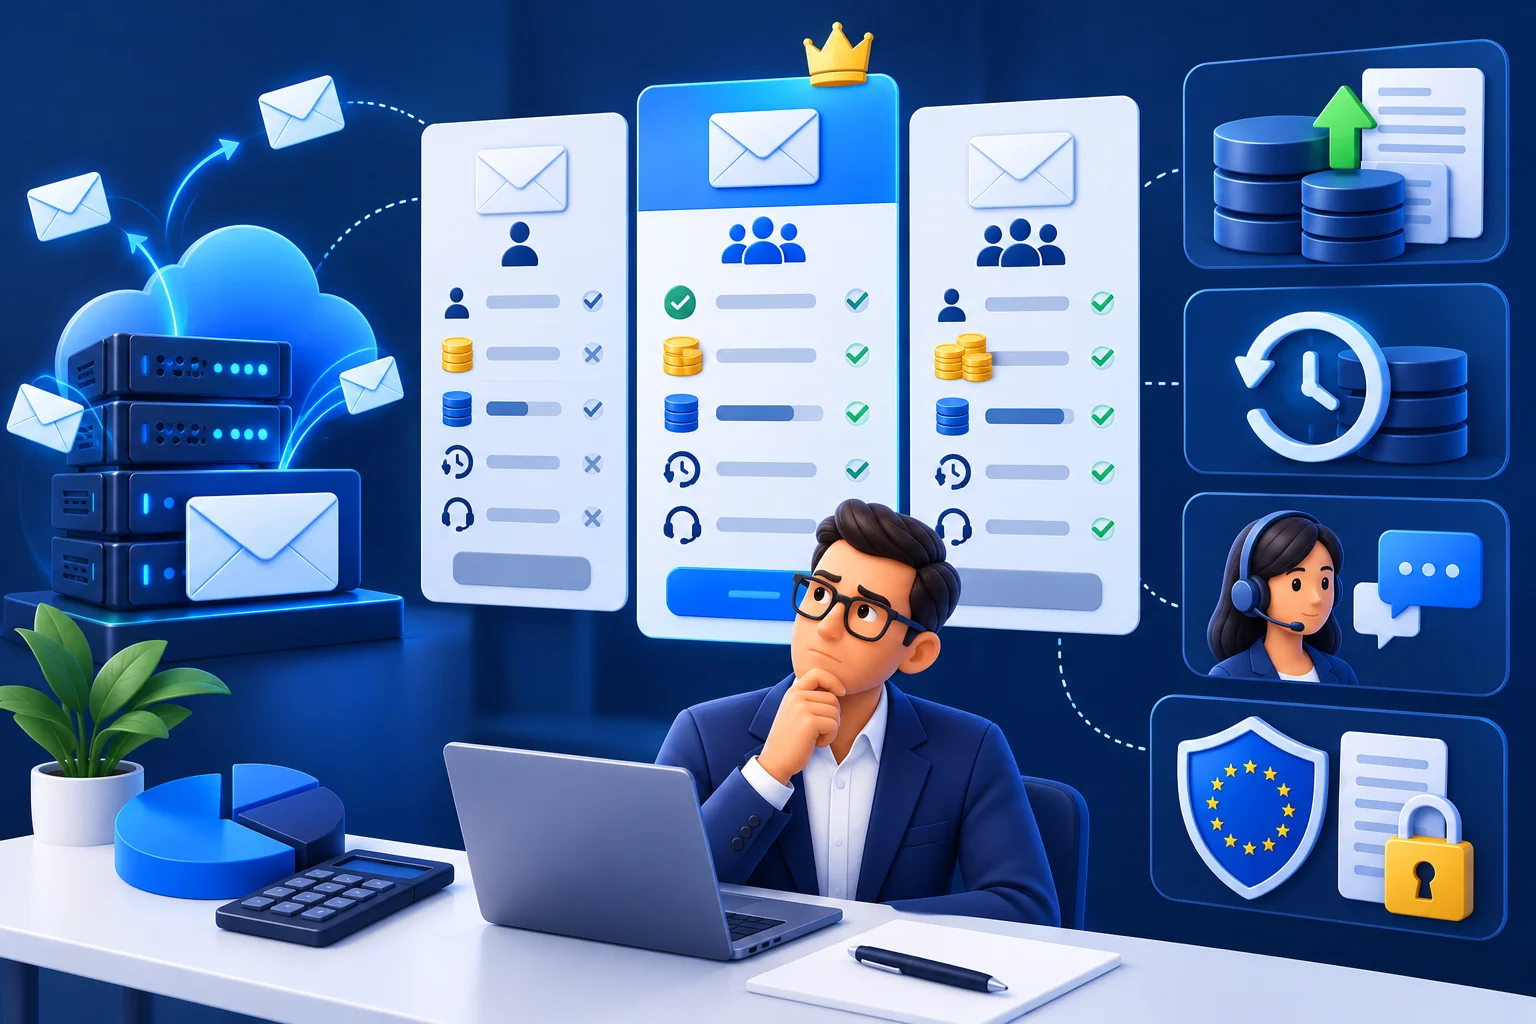
Před nastavením musíte vědět, kam pošta poteče. Rozhoduje cena za uživatele, kapacita, zálohy a podpora; porovnání tarifů včetně nákladů za 12 a 24 měsíců najdete na stránce firemní e-mail hosting: srovnání. U citlivé korespondence si předem ověřte i požadavky na GDPR compliant e-mail hosting.
Komu návod pomůže
- Firmám, které zakládají první firemní poštu
- Těm, kdo mění poskytovatele a chtějí kontrolovaný postup
- Správcům, kteří potřebují checklist DNS
Komu nestačí
- Kdo nemá přístup ke správě DNS domény
- Provozovatelům vlastního poštovního serveru
- Hromadným odesílatelům newsletterů
Rychlé rozhodnutí
- A: doménu teprve registrujete → zvolte registrátora s přehlednou správou DNS
- B: doména už má web → ponechte A záznamy a měňte jen poštovní záznamy
- C: nemáte přístup k DNS → nejprve ho získejte od správce webu nebo registrátora
Nastavení MX, SPF, DKIM a DMARC
Přehled záznamů, které budete upravovat, a nejčastějších chyb:
| DNS záznam | Příklad účelu | Co zkontrolovat | Typická chyba |
|---|---|---|---|
| MX | Směruje příchozí poštu pro example.cz k poskytovateli | Hodnoty a priority přesně podle dokumentace | Ponechaný starý MX záznam |
| SPF (TXT) | Určuje servery, které smějí za doménu odesílat | Jediný záznam v=spf1, nejvýše 10 DNS dotazů | Dva SPF záznamy nebo překročený limit |
| DKIM (TXT nebo CNAME) | Zveřejňuje klíč pro ověření podpisu zprávy | Selektor a hodnota z administrace, zapnuté podepisování | Zalomený klíč, vypnuté podepisování |
| DMARC (TXT _dmarc) | Určuje politiku a adresu pro reporty | Start s p=none a rua adresou | Rovnou p=reject bez ověření |
| Ověřovací TXT/CNAME | Prokazuje vlastnictví domény | Přesný řetězec od poskytovatele | Překlep nebo uvozovky navíc |
| Autodiscover (CNAME) | Automatické nastavení poštovních klientů | Jen pokud ho poskytovatel uvádí | Chybějící záznam, ruční nastavení |
Ilustrativní podoba záznamů v zónovém souboru; hodnoty ve špičatých závorkách jsou zástupné:
; Ilustrativní zápis – hodnoty nahraďte údaji z dokumentace svého poskytovatele
example.cz.                 3600 IN MX  10 <MX-SERVER-OD-POSKYTOVATELE>.
example.cz.                 3600 IN TXT "v=spf1 include:<SPF-DOMENA-POSKYTOVATELE> ~all"
<selektor>._domainkey.example.cz. 3600 IN TXT "v=DKIM1; k=rsa; p=<VEREJNY-KLIC>"
_dmarc.example.cz.          3600 IN TXT "v=DMARC1; p=none; rua=mailto:[email protected]"
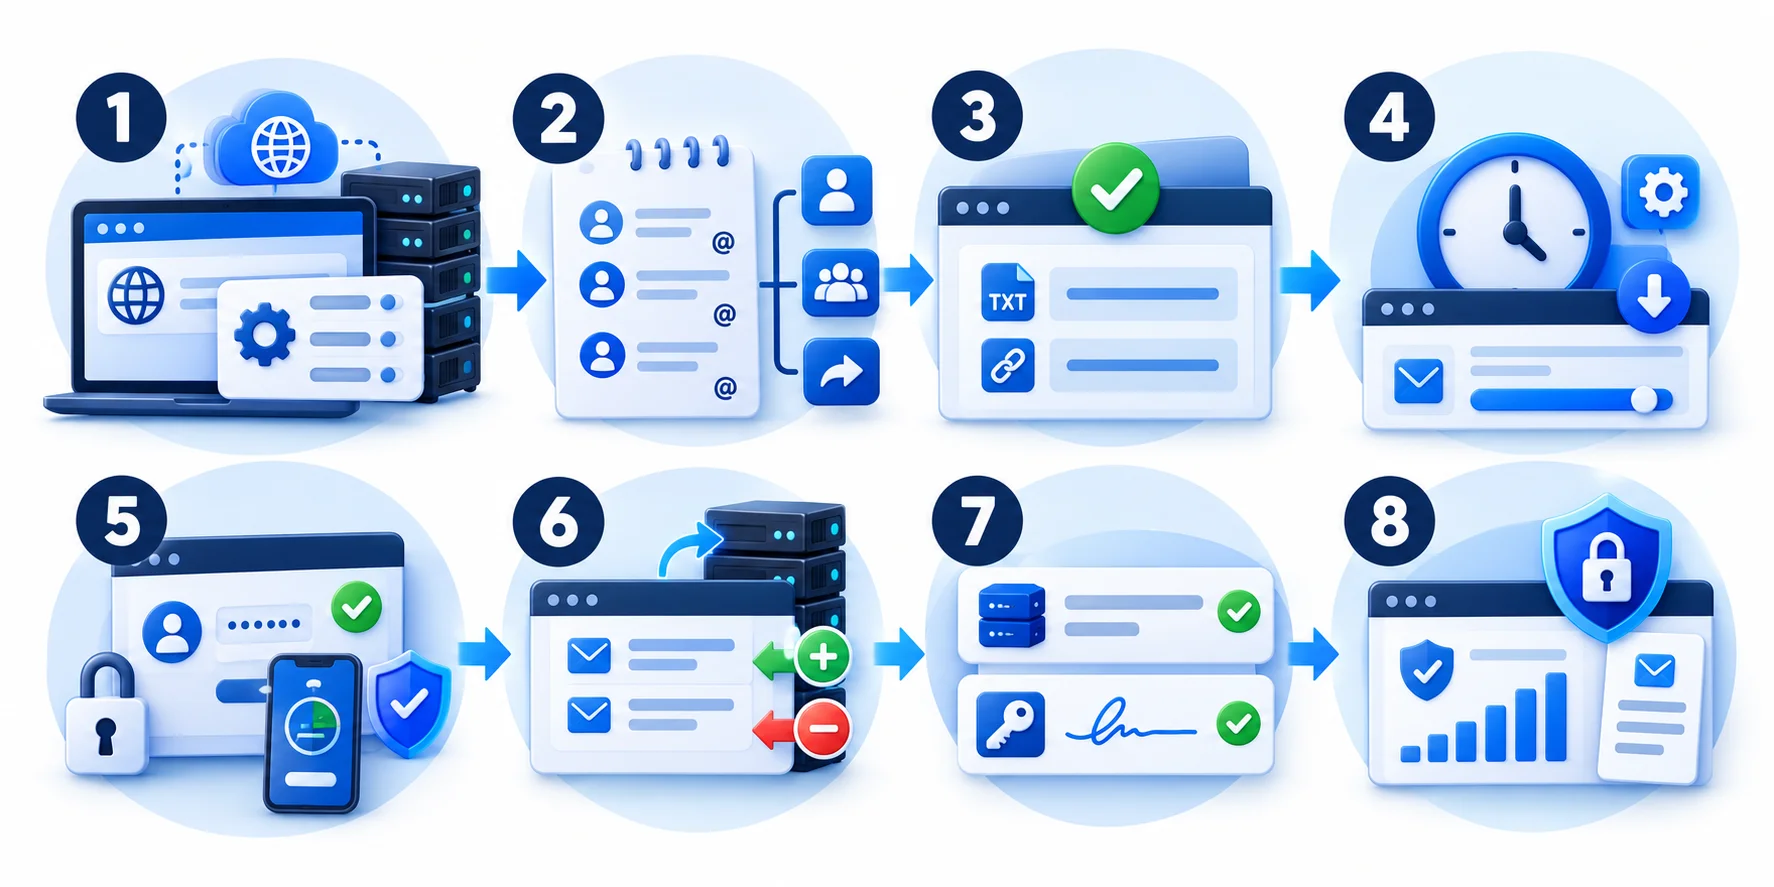
Postup v osmi krocích:
- Ověřte přístup k DNS. Zjistěte, kde se spravují DNS záznamy domény: u registrátora, u webhostingu, nebo u samostatné DNS služby. Bez přihlašovacích údajů k této správě poštu nenastavíte.
- Sepište schránky a aliasy. Udělejte seznam osobních schránek, sdílených adres typu info@ a přesměrování. Podle něj určíte počet licencí a nic nezapomenete při přepnutí směrování pošty.
- Ověřte doménu u poskytovatele. Poskytovatel vám vygeneruje ověřovací TXT nebo CNAME záznam. Vložte ho do DNS přesně tak, jak je uveden, a počkejte na potvrzení v administraci.
- Snižte TTL den předem. Nastavte nízké TTL u MX záznamů, například 300 sekund. Změna se pak při přepnutí rozšíří rychleji a případnou chybu opravíte bez dlouhého čekání.
- Založte schránky a zabezpečení. Vytvořte účty, nastavte silná hesla a vynuťte vícefaktorové ověření dřív, než do schránek začne proudit pošta. Uživatelům předejte přístupové údaje bezpečnou cestou.
- Přepněte MX záznamy. Zadejte hodnoty MX z dokumentace poskytovatele a odstraňte staré záznamy. Žádné hodnoty nepřebírejte z návodů na internetu, liší se podle služby i tarifu.
- Upravte SPF a zapněte DKIM. Do jediného SPF záznamu přidejte nového poskytovatele i další odesílající služby. DKIM klíč zkopírujte z administrace a podepisování v ní také výslovně zapněte.
- Přidejte DMARC a sledujte reporty. Začněte politikou p=none s adresou pro reporty. Po několika týdnech bez chyb přejděte na quarantine a později na reject, aby doménu nešlo snadno podvrhnout.
Test doručení a migrace
Po přepnutí pošlete testovací zprávy na Gmail, Seznam a Outlook.com a zkontrolujte hlavičky. Poté zkopírujte starou poštu přes IMAP nebo nástroj poskytovatele. Pokud zprávy nedorazí, příčinou bývá jeden z těchto šesti důvodů:
- Chybí odesílatel v SPF. Web, fakturační systém nebo CRM odesílá jménem domény, ale v SPF chybí. Příjemce zprávy odmítne nebo je označí jako podezřelé, přestože běžná pošta funguje.
- DKIM není zapnutý. Záznam v DNS existuje, ale podepisování v administraci zůstalo vypnuté, nebo se klíč při vkládání zalomil. Kontrolu DKIM pak odchozí zprávy u příjemců neprojdou.
- Příliš přísný DMARC. Politika reject nastavená dřív, než jsou všechny odesílající služby ověřené, způsobí odmítání legitimní pošty. Proto začínejte režimem p=none a čtěte reporty.
- Staré MX nebo cache DNS. Některé servery mají starý MX v mezipaměti a doručují na původní hosting. Proto nechte starou službu několik dní běžet a poštu z ní přesuňte.
- Nízká reputace nové domény. Čerstvě registrovaná doména bez historie odesílání může u příjemců skončit ve spamu. Začněte běžnou korespondencí s partnery a hromadné rozesílky zatím odkládejte.
- Rizikový obsah a přílohy. Zkrácené odkazy, archivy ZIP nebo dokumenty s makry zvyšují skóre spamu. Velké soubory raději sdílejte odkazem z firemního úložiště než přílohou.
Scénář: firma s doménou example.cz a 6 lidmi
Ve čtvrtek správce ověří doménu, založí šest schránek s MFA a sníží TTL na 300 sekund. V pátek v 16:00 přepne MX, upraví SPF a zapne DKIM, přidá DMARC p=none. Testovací zpráva do Gmailu ukáže spf=pass, dkim=pass a dmarc=pass. V pondělí doběhne kopírování staré pošty přes IMAP.
Hledáte službu s jasnou dokumentací DNS? Porovnejte tarify a ověřte návody u poskytovatele.
Prohlédnout WEDOS MailhostingPo spuštění nezapomeňte na ochranu účtů podle průvodce bezpečný e-mail hosting.
Shrnutí
E-mail hosting na vlastní doméně zprovozníte za jeden až dva dny: ověření domény, schránky s MFA, MX, SPF, DKIM a DMARC, test hlaviček a migrace. Hodnoty záznamů berte vždy jen z dokumentace své služby.
FAQ
Musím mít doménu u stejného poskytovatele jako poštu?
Nemusíte. Doménu můžete mít u libovolného registrátora a poštu u jiné služby; propojení zajistí MX, SPF a DKIM záznamy v DNS. Výhodou jednoho dodavatele je jednodušší správa, nevýhodou závislost na jednom účtu a jedné podpoře.
Proč neuvádíte konkrétní hodnoty MX záznamů?
Hodnoty se liší podle poskytovatele, tarifu a někdy i podle konkrétní domény a mohou se změnit. Opsané hodnoty z cizího návodu jsou častou příčinou ztracené pošty. Správné údaje vždy najdete v administraci nebo dokumentaci své služby.
Jak dlouho trvá, než se změna DNS projeví?
Záleží na nastaveném TTL. Při nízkém TTL se změna u většiny serverů projeví během minut až hodin, při původním vysokém TTL to může trvat až zhruba den. Proto TTL snižujte s předstihem a starou službu nerušte hned.
Jak ověřím, že SPF, DKIM a DMARC fungují?
Pošlete zprávu na externí schránku, například do Gmailu, a zobrazte původní hlavičky. V části Authentication-Results by mělo být spf=pass, dkim=pass a dmarc=pass. Pokud některá kontrola selže, opravte příslušný záznam a test zopakujte.