GDPR a firemní e-mail hosting: bezpečnost a pravidla
Krátká odpověď: žádný poskytovatel nezajistí soulad s GDPR automaticky. GDPR compliant e-mail hosting znamená službu, se kterou uzavřete smlouvu o zpracování, znáte lokalitu dat a subzpracovatele a nastavíte MFA, šifrování a retenci. Odpovědnost za soulad ale vždy zůstává na vaší firmě jako správci.
Tato stránka pomáhá malým a středním firmám připravit otázky pro poskytovatele a doložit vlastní opatření při kontrole. Vysvětlujeme, kdy se GDPR e-mailu týká, co ověřit ve smlouvě o zpracování, jaká technická opatření dávají smysl a jak postupovat krok za krokem. Obsah je informativní a nenahrazuje právní poradenství.
Kdy se GDPR týká firemního e-mailu
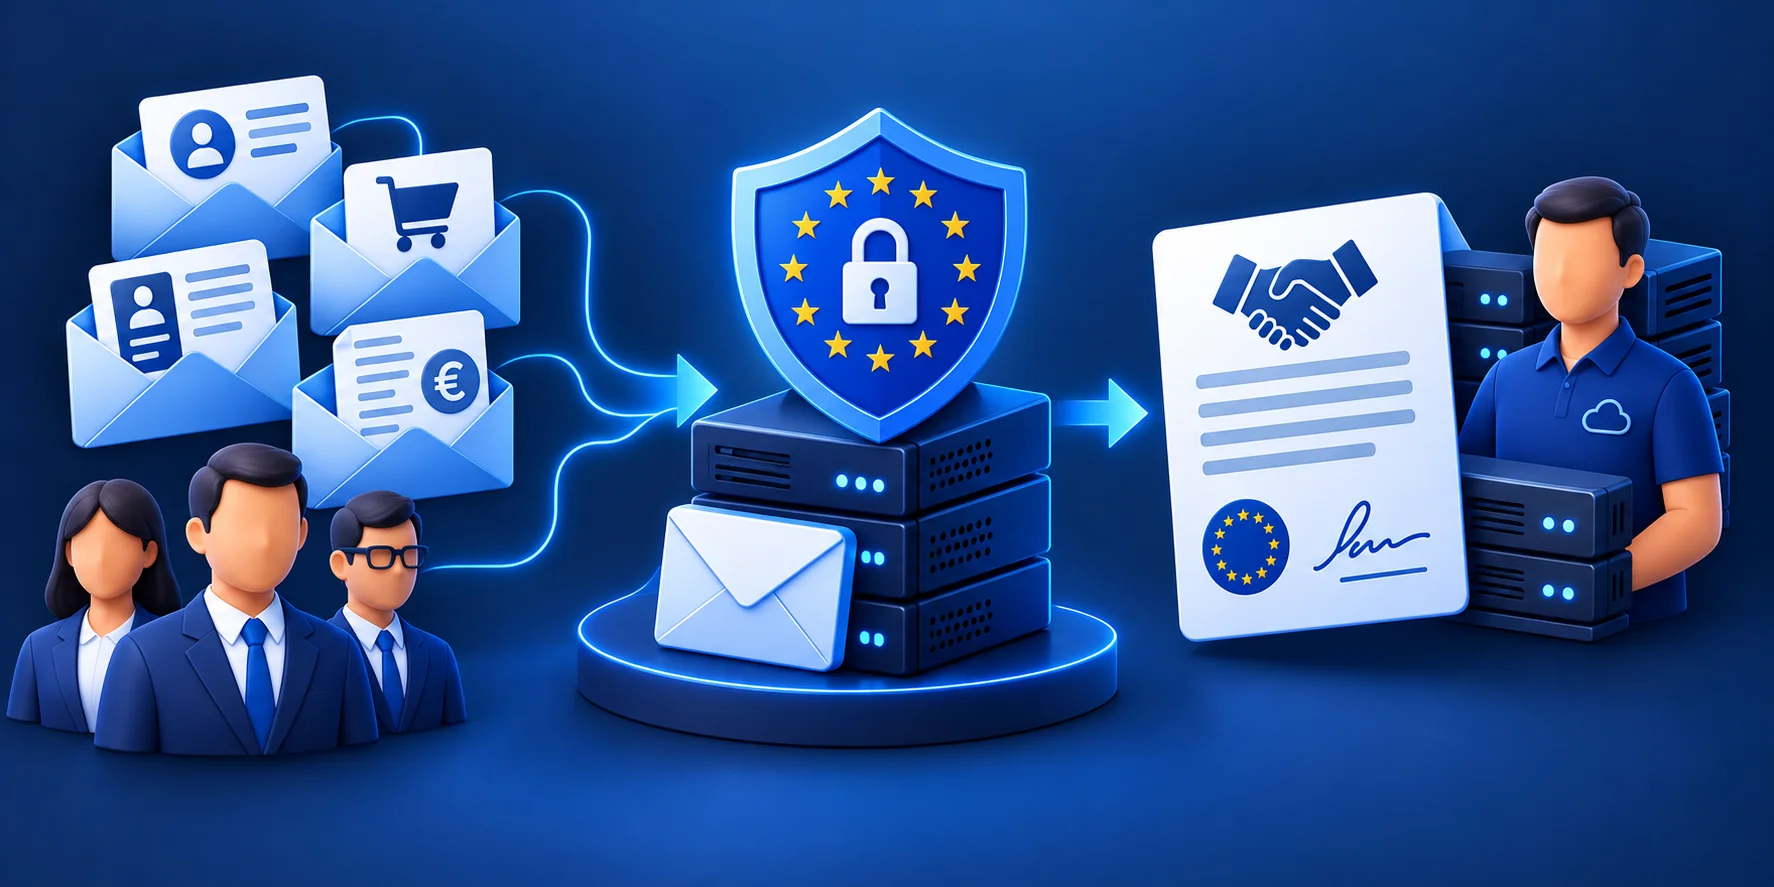
Prakticky vždy. Jméno a e-mailová adresa jsou osobní údaje a pošta obsahuje objednávky, životopisy či faktury. Firma je správcem, poskytovatel hostingu zpracovatelem. Z toho plyne povinnost vybrat zpracovatele, který poskytuje dostatečné záruky, a uzavřít s ním smlouvu podle článku 28 GDPR.
Co prověřit u poskytovatele
Tabulka shrnuje otázky, které stojí za to poslat obchodníkovi nebo podpoře ještě před objednávkou.
| Otázka pro poskytovatele | Proč je to důležité | Jaký důkaz vyžádat | Stav ověření (12. 10. 2026) |
|---|---|---|---|
| Uzavřete smlouvu o zpracování podle čl. 28 GDPR? | Správce musí mít se zpracovatelem smlouvu s povinnými náležitostmi. | Podepsaná DPA nebo DPA jako součást podmínek | Microsoft a Google DPA zveřejňují; čeští poskytovatelé: nepotvrzeno, vyžádat |
| Kde jsou uložena data a zálohy? | Předání mimo EHP vyžaduje odpovídající záruky. | Písemný seznam lokalit datových center | WEDOS uvádí Hlubokou nad Vltavou; ostatní: nepotvrzeno |
| Kdo jsou vaši subzpracovatelé? | Další zpracovatelé musí být schváleni a vázáni stejnými povinnostmi. | Aktuální seznam a postup oznamování změn | Ověřit u každého poskytovatele |
| Jaké máte certifikace a audity? | Nezávislý doklad o řízení bezpečnosti. | Certifikát ISO/IEC 27001, auditní zprávy | Nepotvrzeno – vyžádat |
| Jak rychle hlásíte incident? | Správce hlásí porušení úřadu do 72 hodin (čl. 33). | Smluvní lhůta a kontakt pro hlášení | Dle DPA – ověřit |
| Jak data vrátíte a smažete po ukončení? | Povinná náležitost smlouvy se zpracovatelem. | Postup exportu a lhůta výmazu | Dle DPA – ověřit |
Umístění dat a subdodavatelé
Zjistěte zemi uložení schránek i záloh. Microsoft popisuje ukládání dat zákazníků z EU v rámci programu EU Data Boundary; u českých služeb lokalitu často najdete jen u některých tarifů. Kde údaj chybí, chtějte ho písemně. Podrobnosti o lokalitě dat rozebíráme na stránce e-mail hosting v ČR.
DPA, přístupová práva a audit
Smlouva o zpracování má určit předmět, dobu a účel zpracování, povinnost mlčenlivosti, pomoc s právy subjektů a právo na audit. U velkých služeb je DPA standardní dokument bez vyjednávání; ověřte proto, zda vám jeho znění vyhovuje.
Technická opatření
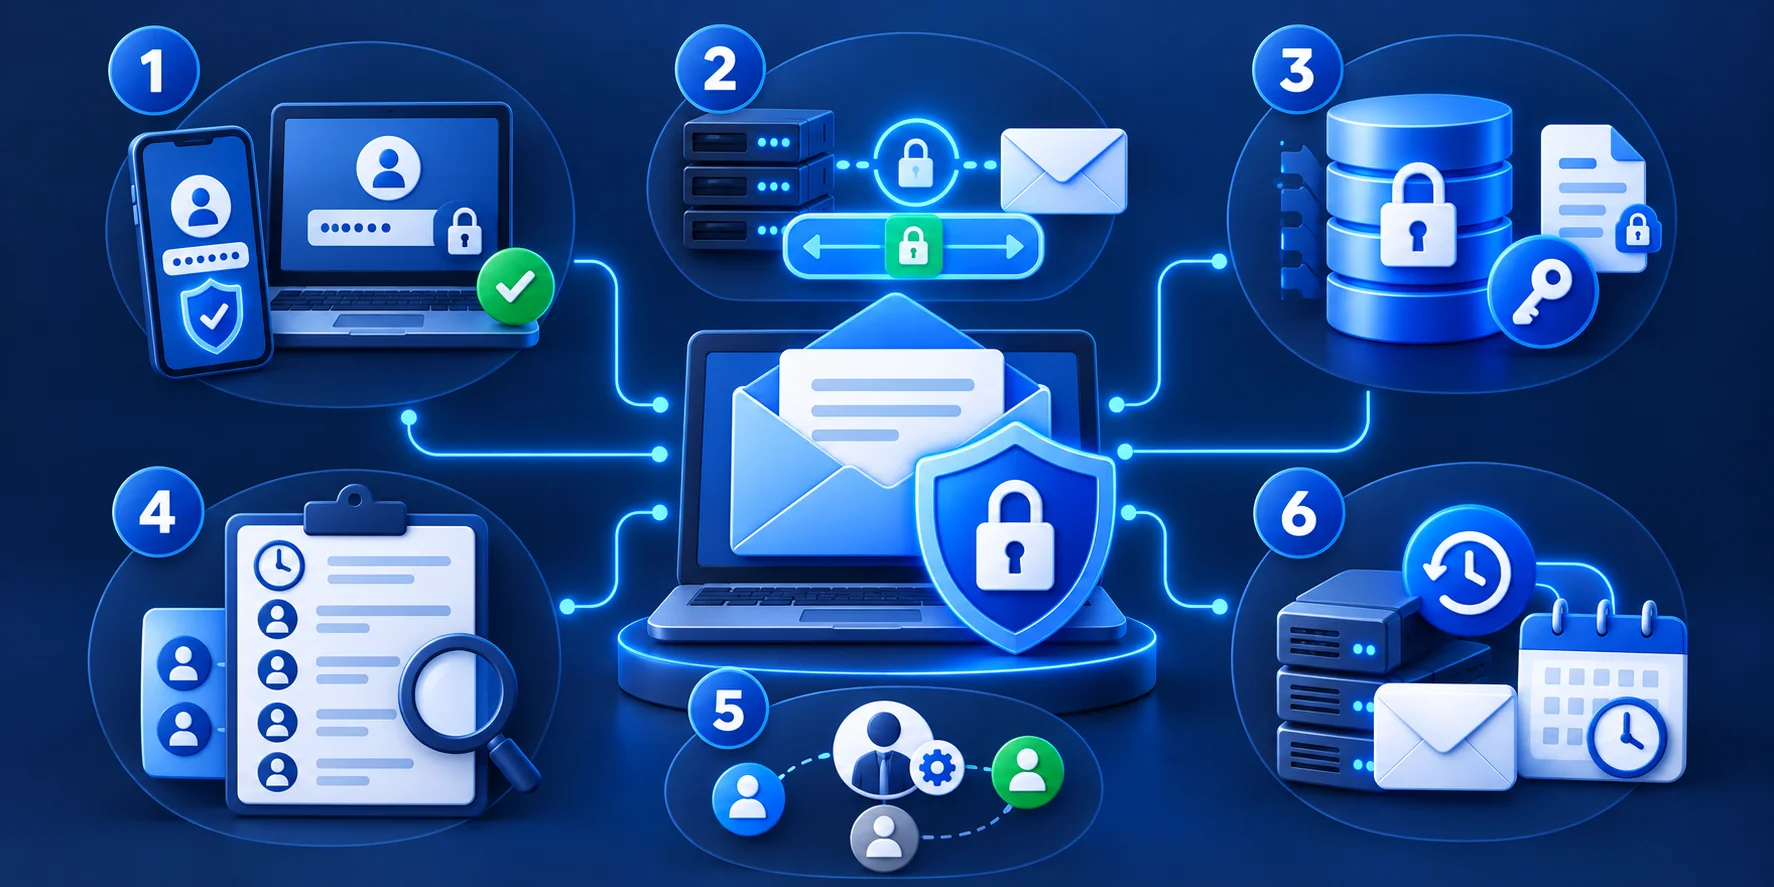
Článek 32 GDPR požaduje zabezpečení odpovídající riziku. U e-mailu se nejčastěji dokládá šest opatření:
- Vynucené vícefaktorové ověření. Zapněte MFA pro všechny účty, nejen pro administrátory. Ukradené heslo pak samo o sobě nestačí a riziko neoprávněného přístupu k osobním údajům v poště výrazně klesá.
- Šifrování při přenosu. Klienti i servery mají komunikovat přes TLS. Ověřte, že poskytovatel nepovoluje nešifrované přihlášení přes POP3 či IMAP a že webmail běží výhradně přes HTTPS.
- Šifrování uložených dat. Požadujte informaci, zda jsou schránky a zálohy na serverech šifrované a kdo spravuje klíče. Odpověď si uložte jako součást dokumentace technických a organizačních opatření.
- Auditní logy přihlášení a změn. Záznamy o tom, kdo se kdy přihlásil a kdo změnil oprávnění, jsou nutné pro vyšetření incidentu. Zjistěte, jak dlouho se logy uchovávají a zda je lze exportovat.
- Řízení přístupu a rolí. Administrátorská práva mějte jen u dvou až tří lidí. Sdílené schránky přidělujte jmenovitě, aby bylo vždy dohledatelné, kdo ze zaměstnanců s jakými daty pracoval.
- Zálohy s definovanou retencí. Stanovte, jak dlouho se mají zprávy a zálohy uchovávat a kdy se mažou. Retence musí odpovídat zákonným lhůtám i zásadě minimalizace, ne jen kapacitě úložiště.
Šifrování, 2FA a logování
TLS chrání zprávy na cestě, šifrování úložiště na serveru a koncové šifrování i před samotným poskytovatelem. MFA brání převzetí účtu a logy umožní zjistit rozsah incidentu. Detailní srovnání funkcí najdete v průvodci bezpečný e-mail hosting.
Zálohy a retenční politika
Zálohy chrání dostupnost dat, ale prodlužují dobu jejich uložení. Stanovte, jak dlouho držet běžnou korespondenci a jak dlouho účetní doklady podle zákonných lhůt, a nechte si potvrdit, kdy se mažou zálohy.
Kontrolní seznam při výběru
Dvanáct kroků, které můžete projít s pověřencem nebo právníkem:
- Zmapujte, jaké osobní údaje poštou tečou. Faktury, životopisy, zdravotní potvrzení či smlouvy znamenají různou míru rizika. Bez soupisu nevíte, jaké požadavky na poskytovatele vůbec klást.
- Ověřte právní titul zpracování. U většiny firemní korespondence půjde o plnění smlouvy nebo oprávněný zájem. U citlivých údajů jsou podmínky přísnější a vyplatí se konzultace s právníkem.
- Uzavřete smlouvu o zpracování (DPA). Poskytovatel e-mailu je zpravidla zpracovatelem. Článek 28 GDPR vyžaduje smlouvu s povinnými náležitostmi; u velkých služeb bývá součástí obchodních podmínek.
- Zjistěte lokalitu dat a záloh. Nechte si písemně potvrdit, ve kterých zemích jsou schránky i zálohy uloženy. Pokud data opouštějí EHP, ověřte, jaké záruky pro předání poskytovatel používá.
- Projděte seznam subzpracovatelů. Zjistěte, kteří další dodavatelé mají k datům přístup a jak vás poskytovatel informuje o změnách. Seznam si uložte a kontrolujte aspoň jednou ročně.
- Vyžádejte doklady o zabezpečení. Certifikát ISO/IEC 27001 nebo auditní zprávu nepovažujte za záruku souladu, ale za doklad, že poskytovatel má řízený systém bezpečnosti, který prověřuje nezávislá strana.
- Nastavte vícefaktorové přihlášení. Bez MFA je schránka chráněna jen heslem. Vynucení pro všechny uživatele včetně vedení patří k nejúčinnějším a nejlevnějším technickým opatřením, která můžete doložit.
- Definujte retenční pravidla. Rozhodněte, jak dlouho držet běžnou korespondenci a jak dlouho účetní doklady. Pravidla zapište do interní směrnice a pokud to služba umí, nastavte je technicky.
- Upravte proces odchodu zaměstnance. Určete, kdo převezme schránku, jak dlouho bude aktivní automatická odpověď a kdy se účet smaže. Neomezené přesměrování na soukromou adresu je riziko.
- Připravte postup pro incidenty. Porušení zabezpečení je nutné hlásit dozorovému úřadu do 72 hodin od zjištění. Mějte připravené kontakty, šablonu hlášení a vědět, co vám dodá poskytovatel.
- Zapište opatření do záznamů o činnostech. Doplňte e-mailovou službu do záznamů o činnostech zpracování a dokumentace bezpečnostních opatření. Při kontrole tím prokážete, že výběr byl promyšlený.
- Plánujte odchod od poskytovatele. Ověřte, jak exportujete data a v jaké lhůtě je poskytovatel po ukončení smlouvy smaže. Bez toho se z dočasného řešení snadno stane trvalá závislost.
Komu stránka pomůže
- Firmám, které připravují výběr nového poskytovatele
- Malým firmám bez pověřence, které potřebují strukturu otázek
- IT správcům, kteří dokumentují opatření
Kde nestačí
- Těm, kdo hledají záruku souladu „na klíč“
- Případům se zvláštními kategoriemi údajů bez právní konzultace
- Jako náhrada interní směrnice
Rychlé rozhodnutí
- A: běžná obchodní korespondence → služba s veřejnou DPA, MFA a jasnou lokalitou dat
- B: zdravotní nebo jinak citlivé údaje → konzultace s právníkem a zvážení koncového šifrování
- C: poskytovatel lokalitu ani DPA nedoloží → hledejte jiného poskytovatele
Modelový scénář: účetní kancelář s 8 lidmi
Kancelář přechází z bezplatných schránek na Microsoft 365. Uloží si znění DPA Microsoftu, popis EU Data Boundary a seznam subzpracovatelů, vynutí MFA, nastaví retenci korespondence podle interní směrnice a doplní službu do záznamů o činnostech zpracování. Pracovní odhad: dva dny práce administrátora.
Prostudujte smluvní dokumentaci poskytovatele dřív, než zaplatíte první licenci.
Přečíst DPA MicrosoftuShrnutí
GDPR compliant e-mail hosting není produkt, ale kombinace smlouvy, lokality dat a technických opatření. Vyžádejte DPA, seznam subzpracovatelů a doklady o zabezpečení, nastavte MFA a retenci a vše zdokumentujte. Přehled tarifů najdete v hlavním srovnání firemní e-mail hosting.
FAQ
Existuje e-mail hosting s certifikátem „GDPR compliant“?
Oficiální obecná certifikace, která by službu prohlásila za „GDPR compliant“, se u běžných e-mailových služeb neuvádí. Soulad je vždy věcí správce, tedy vaší firmy: jak službu nastavíte, jaké údaje posíláte a jaké smlouvy máte. Poskytovatel může jen dodat podmínky a nástroje.
Je použití Gmailu nebo Outlooku zdarma v rozporu s GDPR?
Samo o sobě ne, ale u bezplatných osobních účtů obvykle nemáte smlouvu o zpracování pro firmu a nemáte kontrolu nad účty zaměstnanců. Pro firemní komunikaci s osobními údaji je proto vhodnější firemní služba s DPA a správou uživatelů.
Musím osobní údaje v e-mailu šifrovat?
GDPR šifrování výslovně uvádí jako příklad vhodného opatření, nepředepisuje ho však vždy. Přenos přes TLS by měl být samozřejmost. U zdravotních či jinak citlivých údajů zvažte koncové šifrování nebo zabezpečené sdílení souborů místo běžné přílohy.
Kdo hlásí únik dat z firemní schránky?
Hlášení dozorovému úřadu, v Česku Úřadu pro ochranu osobních údajů, podává správce, tedy vaše firma, a to do 72 hodin od zjištění, pokud porušení představuje riziko. Poskytovatel vás má podle smlouvy o zpracování bez zbytečného odkladu informovat.